本模擬試題聚焦于一個典型的中型企業(yè)園區(qū)網(wǎng)絡升級與安全加固項目,旨在考察網(wǎng)絡工程師在網(wǎng)絡規(guī)劃、設備配置、故障排查及安全策略部署等方面的綜合應用能力。
項目背景
某公司原有網(wǎng)絡結構簡單,核心為一臺三層交換機,接入層為百兆二層交換機。隨著業(yè)務發(fā)展,移動辦公、視頻會議等應用導致網(wǎng)絡擁堵、無線覆蓋不均、安全事件頻發(fā)。現(xiàn)計劃對園區(qū)網(wǎng)進行升級改造。
需求分析
1. 性能與可靠性:核心層實現(xiàn)萬兆互聯(lián)與設備冗余,接入層升級至千兆,提升整網(wǎng)吞吐量。關鍵業(yè)務服務器需保證高可用性。
2. 無線網(wǎng)絡:實現(xiàn)辦公區(qū)、會議室、公共區(qū)域無縫漫游,并支持大量終端并發(fā)接入。
3. 安全與管理:實現(xiàn)不同部門(如研發(fā)、財務、行政)之間的訪問隔離;防范外部攻擊與內(nèi)部信息泄露;具備集中網(wǎng)絡管理與日志審計能力。
4. 互聯(lián)網(wǎng)接入:優(yōu)化出口鏈路,提升訪問公網(wǎng)速度與穩(wěn)定性。
規(guī)劃設計(考查點)
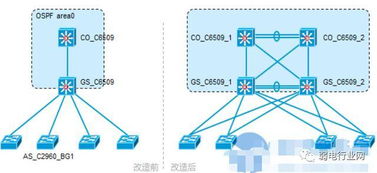
1. 拓撲與架構:采用經(jīng)典的三層架構(核心、匯聚、接入)。請設計邏輯拓撲圖,并說明核心層采用雙機熱備(如VRRP、堆疊)的方案選擇與理由。
2. VLAN與IP規(guī)劃:根據(jù)部門劃分VLAN,例如VLAN 10(研發(fā))、VLAN 20(財務)、VLAN 30(行政),并規(guī)劃合理的IP地址段。闡述Trunk端口配置要點。
3. 無線網(wǎng)絡設計:部署基于無線控制器(AC)的瘦AP(Fit AP)架構。說明SSID規(guī)劃、射頻調(diào)優(yōu)、以及實現(xiàn)無縫漫游的關鍵技術(如802.11k/v/r)。
4. 路由協(xié)議:在核心與匯聚層之間運行動態(tài)路由協(xié)議(如OSPF),請簡述區(qū)域劃分與骨干區(qū)域設計原則。
5. 安全部署:
- 訪問控制:在核心交換機上配置ACL,實現(xiàn)財務VLAN僅允許訪問特定服務器,禁止訪問互聯(lián)網(wǎng)。
- 邊界安全:在出口防火墻上配置NAT、防DoS攻擊策略,并開通對內(nèi)部服務器的特定端口映射(如HTTP/HTTPS)。
- 網(wǎng)絡管理:部署網(wǎng)絡管理系統(tǒng)(NMS),配置SNMP協(xié)議,實現(xiàn)設備狀態(tài)監(jiān)控與告警。
配置與實施模擬
1. 給出核心交換機上創(chuàng)建上述VLAN,并將端口劃分至相應VLAN的基礎配置命令片段。
2. 給出在AC上創(chuàng)建一個名為“Staff”的SSID,并綁定到VLAN 10的典型配置步驟。
3. 在出口防火墻上,配置一條允許內(nèi)網(wǎng)(192.168.0.0/16)訪問互聯(lián)網(wǎng)的PAT轉(zhuǎn)換命令示例。
故障排查場景
場景:財務部用戶無法訪問公司的ERP服務器(該服務器位于服務器專用VLAN),但可以正常訪問互聯(lián)網(wǎng)。請?zhí)峁┫到y(tǒng)性的排查思路(如:檢查終端IP與網(wǎng)關、檢查ACL策略、檢查VLAN間路由、檢查服務器防火墻設置等)。
試題
本題整合了網(wǎng)絡工程師實際工作中的多個核心技能模塊。考生需在理解需求的基礎上,進行系統(tǒng)性的設計,并具備將設計方案轉(zhuǎn)化為具體配置命令的能力,同時能運用邏輯分析處理網(wǎng)絡故障。復習時應重點掌握園區(qū)網(wǎng)經(jīng)典架構、VLAN/路由協(xié)議原理、無線網(wǎng)絡組網(wǎng)、以及防火墻基本安全策略配置,并加強動手實驗與案例分析能力。